Mengulas Ancaman PEEP: Bagaimana Ekstensi Browser Palsu Mengancam Keamanan Endpoint Bisnis Anda
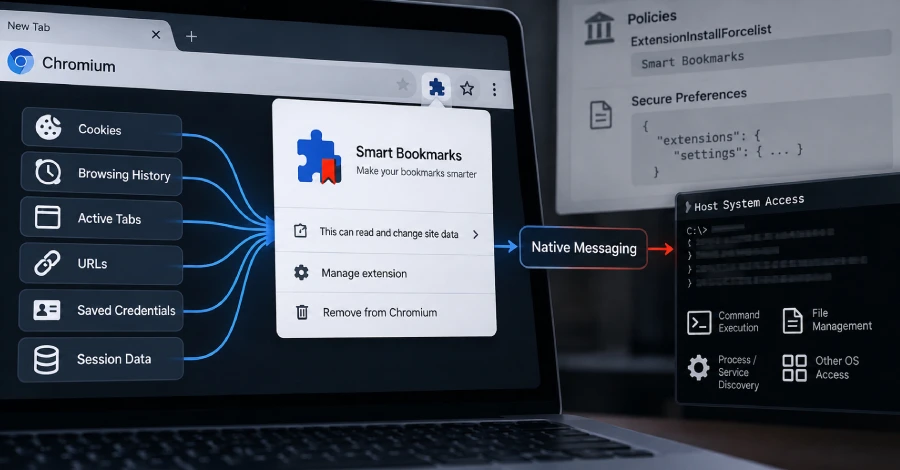
“Para peneliti keamanan siber baru-baru ini mengungkap toolkit eksploitasi bernama PEEP yang menyamar sebagai ekstensi bookmark di Chrome dan Edge untuk menjalankan perintah jarak jauh secara ilegal.”
Ringkasan Inti Peristiwa / Teknologi Terbaru
Para peneliti keamanan siber telah mendeteksi toolkit pasca-eksploitasi (post-exploitation) canggih berbasis Chromium bernama PEEP. Toolkit ini menyamar sebagai ekstensi bookmark biasa pada browser populer seperti Google Chrome dan Microsoft Edge.
PEEP tidak memerlukan interaksi pengguna untuk instalasinya; melainkan, penyerang memanfaatkan hak akses administratif atau eksekusi kode yang telah dikompromikan sebelumnya untuk menyuntikkan ekstensi berbahaya ini langsung ke dalam profil browser. Dengan memalsukan fitur Secure Preferences bawaan Chromium, PEEP berhasil melewati verifikasi resmi dari Web Store serta peringatan keamanan pengguna, lalu bertindak sebagai backdoor untuk mengeksekusi perintah pada sistem host.
Mengapa Ini Penting bagi Industri & Bisnis di Indonesia
Bagi organisasi dan pelaku bisnis di Indonesia, ancaman seperti PEEP menyoroti bahwa pertahanan perimeter saja tidak lagi cukup. Mengingat browser merupakan alat kerja utama karyawan untuk mengakses data sensitif, sistem internal, dan aplikasi SaaS perusahaan, metode infeksi pasca-kompromi ini sangat berbahaya.
Ketika perangkat endpoint seorang karyawan berhasil ditembus, penyerang dapat mempertahankan akses jangka panjang secara senyap (persistence) tanpa memicu alarm antivirus tradisional yang biasanya hanya memantau file sistem eksekusi biasa, bukan aktivitas ekstensi browser atau modifikasi preferensi lokal.
Pandangan & Rekomendasi Solusi dari Nextbyte
Sebagai mitra solusi IT Anda, Nextbyte merekomendasikan beberapa langkah strategis untuk memperkuat postur keamanan siber perusahaan Anda terhadap ancaman berbasis browser ini:
- Implementasi Kebijakan Grup (Group Policy): Batasi instalasi ekstensi browser secara ketat menggunakan kebijakan organisasi (Enterprise Policies) untuk membatasi instalasi ekstensi hanya dari daftar putih (whitelist) resmi yang disetujui.
- Penguatan Keamanan Endpoint (EDR/XDR): Gunakan solusi deteksi dan respons endpoint yang mampu memantau modifikasi direktori profil browser dan integritas file konfigurasi penting secara real-time.
- Prinsip Hak Akses Minimum (Least Privilege): Pastikan akun pengguna standar sehari-hari tidak memiliki hak akses administrator, guna mencegah malware menyuntikkan komponen berbahaya langsung ke tingkat sistem.
- Audit Keamanan Berkala: Lakukan pemindaian dan audit konfigurasi secara berkala pada perangkat kerja untuk mendeteksi anomali pada direktori browser pengguna.
Referensi Sumber Asli: https://thehackernews.com/2026/09/peep-turns-chrome-and-edge-into-post.html
Sumber Rujukan: thehackernews.com
Tingkatkan Keamanan & Arsitektur Cloud Bisnis Anda
Kami siap membantu merancang software kustom, modernisasi infrastruktur server, dan audit keamanan sistem untuk akselerasi bisnis Anda.
Artikel Terkait Lainnya
Lihat SemuaUpdate Teknologi: China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack
Tinjauan perkembangan teknologi terbaru mengenai China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack dan dampaknya terhadap arsitektur sistem digital modern.
Update Teknologi: PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
Tinjauan perkembangan teknologi terbaru mengenai PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert dan dampaknya terhadap arsitektur sistem digital modern.
Skandal Penyadapan di OpenAI: Pelajaran Penting Keamanan Siber dan Fisik Bagi Korporat Indonesia
Seorang mantan insinyur OpenAI ditahan atas dugaan spionase industri dengan menanam alat penyadap di ruang eksekutif. Nextbyte mengulas dampaknya terhadap lanskap keamanan IT dan proteksi aset digital korporat di Indonesia.