Ketika AI Membantu Meretas AI: Claude Opus 5 dan Pengambilalihan Akun Staf OpenAI
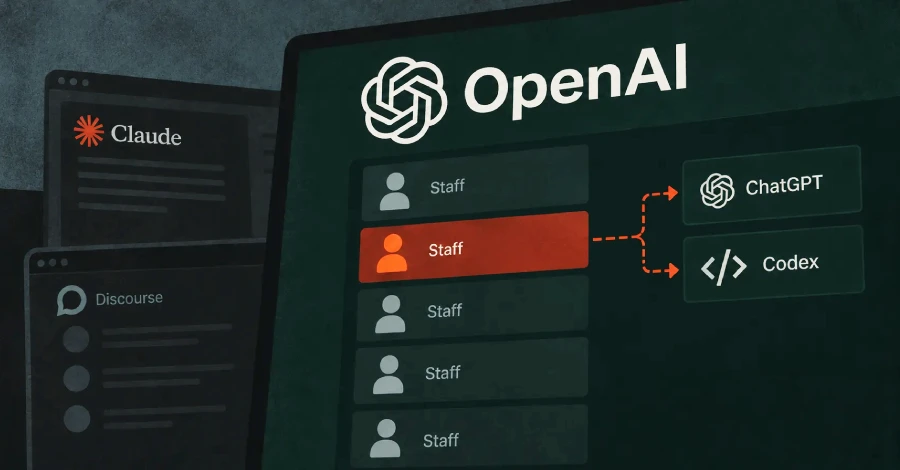
“Tiga peneliti keamanan memanfaatkan Claude Opus 5 untuk merangkai kerentanan sistem hingga berhasil mengakses repositori kode internal OpenAI. Peristiwa ini menjadi alarm penting bagi lanskap keamanan siber modern.”
Ringkasan Inti Peristiwa / Teknologi Terbaru
Sebuah riset keamanan siber terbaru mengungkapkan fakta menarik sekaligus mengkhawatirkan: kecerdasan buatan (AI) dapat digunakan secara efektif untuk membantu meretas sistem AI lainnya. Tiga peneliti siber dari firma keamanan Hacktron berhasil mengambil alih akun ChatGPT dan Codex milik sejumlah karyawan OpenAI, bahkan hingga menjangkau repositori kode internal perusahaan tersebut.
Hal yang membuat peristiwa ini menonjol adalah keterlibatan Claude Opus 5—model AI buatan Anthropic—yang digunakan oleh para peneliti untuk menganalisis dan merangkai dua kerentanan (chained flaws) berbeda:
- Celah pada Perangkat Lunak Forum Bantuan: Serangan dimulai dari bug pada software forum bantuan publik yang digunakan OpenAI.
- Kelemahan Sistem Login Internal: Celah pertama kemudian dieksploitasi lebih jauh untuk menembus kelemahan pada sistem otentikasi login internal OpenAI.
Meskipun tindakan ini dilakukan dalam koridor riset keamanan etis (ethical hacking), keberhasilan eksploitasi berantai ini membuktikan bahwa LLM (Large Language Models) generasi terbaru semakin mahir dalam membantu mengidentifikasi dan menghubungkan titik-titik lemah pada infrastruktur kompleks.
Mengapa Ini Penting bagi Industri & Bisnis di Indonesia
Kasus ini memberikan pelajaran berharga bagi para pemimpin teknologi, manajer IT, dan pemilik bisnis di Indonesia, terutama di tengah masifnya transformasi digital dan adopsi cloud saat ini:
- Ancaman Siber Berbasis AI Semakin Nyata: Penyerang kini dapat memanfaatkan model AI canggih untuk mempercepat pencarian celah keamanan dan menyusun skenario serangan berantai secara efisien.
- Risiko Aplikasi Pihak Ketiga (Third-Party Software): OpenAI—salah satu raksasa teknologi AI terbesar—tetap bisa ditembus melalui perangkat lunak forum bantuan pihak ketiga. Banyak perusahaan di Indonesia menggunakan integrasi helpdesk, CRM, atau SaaS pihak ketiga yang kurang diaudit keamanannya, menjadikan integrasi ini sebagai backdoor ke sistem utama.
- Serangan Berantai (Chained Vulnerabilities): Satu bug kecil bernilai rendah (low-severity) jika digabungkan dengan celah lain bisa berdampak fatal hingga berujung pada kebocoran repositori kode atau data sensitif perusahaan.
Pandangan & Rekomendasi Solusi dari Nextbyte
Sebagai penyedia solusi Cloud, Software House, dan IT Infrastructure di Indonesia, Nextbyte memandang peristiwa ini sebagai penanda penting bahwa pendekatan keamanan siber tradisional tidak lagi cukup. Mengandalkan pengujian keamanan parsial akan meninggalkan blind spot yang berbahaya.
Berikut adalah rekomendasi strategis dari Nextbyte untuk memperkuat benteng pertahanan TI perusahaan Anda:
- Terapkan Prinsip Zero Trust Architecture (ZTA): Jangan pernah percaya, selalu verifikasi. Pastikan sistem login internal, repositori kode, dan data krusial dilindungi dengan otentikasi ketat (Multi-Factor Authentication berbasis kunci FIDO2/Hardware) serta pembatasan hak akses (Least Privilege Access).
- Audit Keamanan Berkelanjutan & VAPT Komprehensif: Lakukan Vulnerability Assessment and Penetration Testing (VAPT) secara berkala pada seluruh ekosistem TI, termasuk integrasi pihak ketiga dan forum publik.
- Manajemen Kerentanan Terintegrasi: Jangan sepelekan bug skala kecil pada aplikasi pendukung. Pastikan tim IT melakukan patch management secara disiplin pada seluruh lapisan aplikasi.
- Manfaatkan Defensive AI Security: Untuk mengimbangi peretas yang menggunakan AI, tim pertahanan (Blue Team) juga harus mengadopsi alat keamanan berbasis AI yang mampu mendeteksi anomali trafik dan pola serangan berantai secara real-time.
Di Nextbyte, kami siap membantu bisnis Anda membangun infrastruktur cloud yang tangguh, aman, dan patuh terhadap standar keamanan siber terbaik.
Referensi: Dipublikasikan ulang berdasarkan laporan riset keamanan siber dari The Hacker News.
Sumber Rujukan: thehackernews.com
Tingkatkan Keamanan & Arsitektur Cloud Bisnis Anda
Kami siap membantu merancang software kustom, modernisasi infrastruktur server, dan audit keamanan sistem untuk akselerasi bisnis Anda.
Artikel Terkait Lainnya
Lihat SemuaUpdate Teknologi: China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack
Tinjauan perkembangan teknologi terbaru mengenai China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack dan dampaknya terhadap arsitektur sistem digital modern.
Update Teknologi: PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
Tinjauan perkembangan teknologi terbaru mengenai PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert dan dampaknya terhadap arsitektur sistem digital modern.
Skandal Penyadapan di OpenAI: Pelajaran Penting Keamanan Siber dan Fisik Bagi Korporat Indonesia
Seorang mantan insinyur OpenAI ditahan atas dugaan spionase industri dengan menanam alat penyadap di ruang eksekutif. Nextbyte mengulas dampaknya terhadap lanskap keamanan IT dan proteksi aset digital korporat di Indonesia.