Celah Keamanan WooCommerce Wholesale Lead Capture Diteror Peretas: Peringatan Kritis bagi Bisnis E-Commerce Indonesia
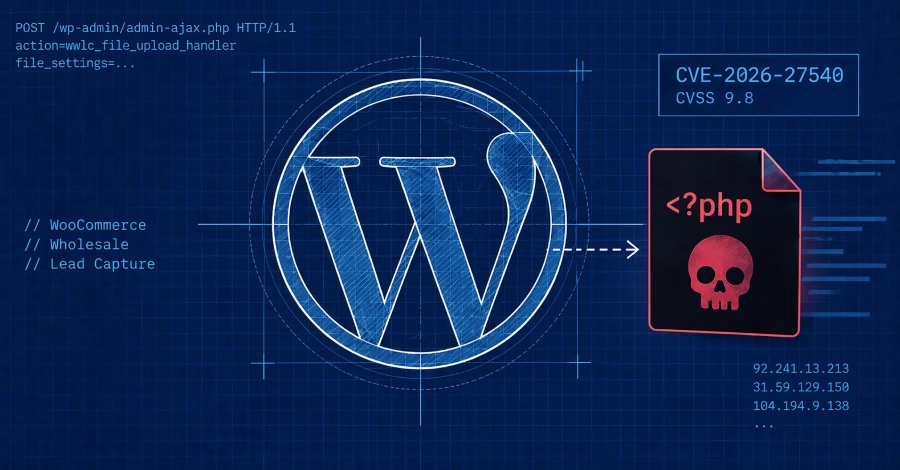
“Celah keamanan kritis pada plugin WooCommerce Wholesale Lead Capture memungkinkan peretas menanamkan PHP web shell dan mengambil alih server secara penuh. Pelajari dampak serta langkah mitigasi dari konsultan IT Nextbyte.”
Keamanan platform e-commerce kembali mendapat ancaman serius. Para pelaku kejahatan siber saat ini dilaporkan sedang aktif mengeksploitasi celah keamanan kritis pada plugin WordPress populer, WooCommerce Wholesale Lead Capture. Plugin premium yang digunakan oleh lebih dari 6.000 situs web bisnis ini memungkinkan peretas meluncurkan serangan berbahaya tanpa perlu melewati proses autentikasi.
Sebagai platform yang banyak diandalkan oleh pelaku bisnis B2B (Business-to-Business), kerentanan ini menjadi alarm keras bagi pengelola e-commerce untuk segera mengambil tindakan pencegahan.
Ringkasan Inti Peristiwa / Teknologi Terbaru
Menurut laporan dari perusahaan keamanan WordPress, Wordfence, kerentanan yang ditemukan pada WooCommerce Wholesale Lead Capture mengizinkan peretas tak terautentikasi (unauthenticated attackers) untuk mengunggah berkas secara sembarangan (arbitrary file upload).
Dengan mengeksploitasi celah ini, peretas dapat mengunggah backdoor berupa PHP web shell ke dalam server target. Setelah web shell tertanam, pelaku dapat mengeksekusi kode dari jarak jauh (Remote Code Execution / RCE). Ini berarti peretas memiliki kendali penuh atas server, dapat mencuri data sensitif, mengubah tampilan situs (defacement), hingga menjadikan server sebagai batu loncatan untuk serangan cyber lainnya. Wordfence mengonfirmasi telah memblokir ribuan upaya serangan yang mencoba memanfaatkan celah ini.
Mengapa Ini Penting bagi Industri & Bisnis di Indonesia
Ekosistem WordPress dan WooCommerce sangat mendominasi lanskap e-commerce di Indonesia, mulai dari UMKM hingga perusahaan skala menengah dan besar. Fitur penangkapan prospek grosir (wholesale lead capture) sangat vital bagi perusahaan yang menjalankan model bisnis B2B untuk mengumpulkan data mitra dan distributor.
Kerentanan ini membawa dampak signifikan bagi bisnis di Indonesia karena beberapa alasan:
- Rencana Pelanggaran Data (UU PDP): Kebocoran data pelanggan atau informasi bisnis rahasia akibat pengambilalihan server dapat berujung pada sanksi regulasi sesuai Undang-Undang Pelindungan Data Pribadi (UU PDP) yang berlaku di Indonesia.
- Kerugian Finansial & Reputasi: Downtime akibat peretasan, hilangnya kepercayaan mitra B2B, serta potensi pemerasan (ransomware) dapat merusak kelangsungan operasional bisnis secara drastis.
- Ketergantungan pada Plugin Pihak Ketiga: Banyak pengelola IT di Indonesia yang kurang melakukan audit rutin terhadap plugin yang terpasang, sehingga situs tetap rentan meskipun celah keamanan sudah terdeteksi oleh publik.
Pandangan & Rekomendasi Solusi dari Nextbyte
Di Nextbyte, kami memandang bahwa keandalan e-commerce tidak hanya diukur dari tampilan dan fitur, tetapi juga dari ketahanan infrastruktur keamanannya. Ketergantungan berlebih pada plugin tanpa manajemen risiko yang tepat adalah ancaman laten bagi setiap organisasi.
Berikut adalah rekomendasi langkah konkret dari tim konsultan IT Nextbyte untuk mengamankan platform bisnis Anda:
- Segera Lakukan Perbaruan (Patching) & Audit File: Jika situs Anda menggunakan plugin WooCommerce Wholesale Lead Capture, segera perbarui ke versi paling aman yang telah dirilis pengembang. Lakukan pemindaian (scan) malware menyeluruh untuk memastikan tidak ada web shell yang terlanjur tertanam di direktori uploads.
- Matikan Eksekusi PHP di Direktori Uploads: Batasi izin server web Anda (Apache/Nginx) agar tidak mengeksekusi berkas
.phpyang berada di dalam folder/wp-content/uploads/. Langkah ini sangat efektif mencegah web shell berjalan meskipun berkas berhasil diunggah. - Terapkan Web Application Firewall (WAF): Gunakan solusi WAF berbasis cloud untuk menyaring lalu lintas berbahaya dan memblokir upaya eksploitasi celah keamanan sebelum mencapai server utama Anda.
- Beralih ke Solusi Kustom & Managed Cloud Service: Untuk skala bisnis B2B yang sensitif, mengandalkan plugin siap pakai sering kali menimbulkan risiko keamanan tersembunyi. Nextbyte menyediakan layanan pembuatan perangkat lunak kustom yang aman (secure custom software development) serta Managed Cloud & Security Services untuk memastikan sistem bisnis Anda selalu terpantau, terbarui, dan terlindungi secara proaktif 24/7.
Jangan tunggu sampai sistem Anda menjadi korban berikutnya. Evaluasi dan perkuat infrastruktur digital bisnis Anda bersama tim ahli dari Nextbyte sekarang juga.
Sumber Asli: The Hacker News - Attackers Exploit WooCommerce Wholesale Lead Capture Flaw to Plant PHP Web Shells
Sumber Rujukan: thehackernews.com
Tingkatkan Keamanan & Arsitektur Cloud Bisnis Anda
Kami siap membantu merancang software kustom, modernisasi infrastruktur server, dan audit keamanan sistem untuk akselerasi bisnis Anda.
Artikel Terkait Lainnya
Lihat SemuaUpdate Teknologi: China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack
Tinjauan perkembangan teknologi terbaru mengenai China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack dan dampaknya terhadap arsitektur sistem digital modern.
Update Teknologi: PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
Tinjauan perkembangan teknologi terbaru mengenai PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert dan dampaknya terhadap arsitektur sistem digital modern.
Skandal Penyadapan di OpenAI: Pelajaran Penting Keamanan Siber dan Fisik Bagi Korporat Indonesia
Seorang mantan insinyur OpenAI ditahan atas dugaan spionase industri dengan menanam alat penyadap di ruang eksekutif. Nextbyte mengulas dampaknya terhadap lanskap keamanan IT dan proteksi aset digital korporat di Indonesia.