Ancaman Espionase R&D: Peringatan MI5 tentang Intelijen Asing dan Pelajaran Keamanan Siber untuk Indonesia
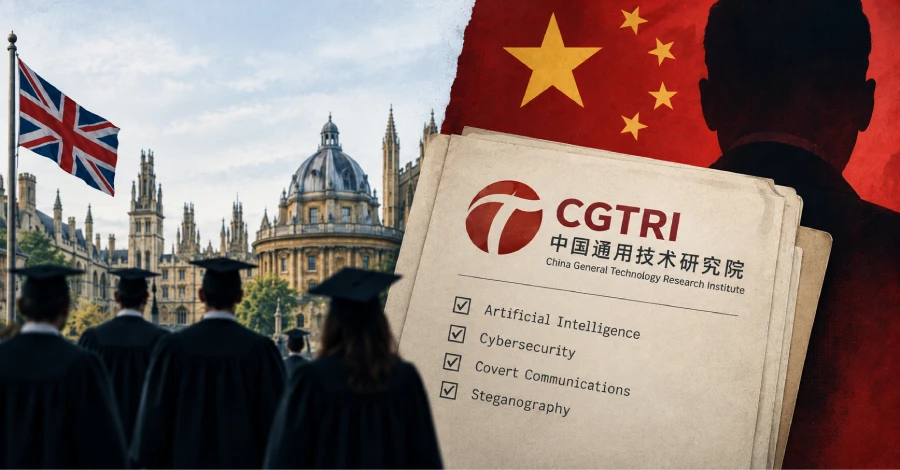
“Badan intelijen Inggris (MI5) mengidentifikasi keterlibatan ratusan akademisi dalam skema pendanaan riset oleh intelijen Tiongkok. Pelajari implikasinya terhadap perlindungan kekayaan intelektual dan keamanan siber bisnis di Indonesia.”
Ringkasan Inti Peristiwa / Teknologi Terbaru
Badan intelijen domestik Inggris, MI5, baru-baru ini mengeluarkan peringatan resmi (Security Service Espionage Alert) terkait aktivitas pengumpulan intelijen asing yang memanfaatkan sektor akademik dan riset. Dalam laporan tersebut, MI5 mengungkapkan bahwa lembaga bernama China General Technology Research Institute (CGTRI)—yang didanai oleh kementerian keamanan negara Tiongkok (MSS)—telah membiayai penelitian yang melibatkan lebih dari 100 akademisi yang terhubung dengan Inggris.
Fokus utama dari pendanaan riset ini disinyalir bukan sekadar pengembangan ilmu pengetahuan komersial, melainkan untuk meningkatkan kapabilitas pengumpulan intelijen dan eksfiltrasi teknologi sensitif (intellectual property theft). Praktik ini menunjukkan bagaimana domain akademis, kerja sama R&D (Research and Development), dan rantai pasok pengetahuan kini menjadi jalur utama bagi aktor negara (state-sponsored actors) untuk mendapatkan akses ke teknologi kritis secara legal maupun konseptual.
Mengapa Ini Penting bagi Industri & Bisnis di Indonesia
Isu ini membawa pesan penting bagi ekosistem bisnis, perguruan tinggi, serta sektor industri berbasis teknologi di Indonesia:
- Kerentanan Rantai Pasok Pengetahuan (R&D Supply Chain): Bisnis modern di Indonesia yang sering berkolaborasi dengan pihak ketiga, konsultan asing, atau institusi riset global perlu menyadari bahwa kolaborasi teknologi dapat dimanfaatkan sebagai celah masuk (attack vector) untuk mencuri kerahasiaan dagang dan inovasi produk.
- Ancaman terhadap Kekayaan Intelektual (IP): Sektor-sektor strategis di Indonesia, seperti finansial, teknologi informasi, energi, dan manufaktur, kini semakin bergantung pada paten dan perangkat lunak buatan sendiri. Pencurian hak cipta dan aset digital melalui modus kolaborasi riset adalah ancaman nyata yang kerap tidak disadari manajemen puncak.
- Pergeseran Taktik Cyber Espionage: Serangan siber tidak lagi hanya berupa ransomware atau penyusupan server secara langsung, melainkan juga social engineering tingkat tinggi dan infiltrasi terselubung berkedok pendanaan hibah atau kemitraan ilmiah.
Pandangan & Rekomendasi Solusi dari Nextbyte
Sebagai penyedia solusi Cloud, IT, dan Software Development di Indonesia, Nextbyte memandang bahwa keamanan aset digital tidak hanya bergantung pada benteng teknis (firewall atau antivirus), tetapi juga pada tata kelola informasi dan mitigasi risiko pihak ketiga.
Berikut adalah rekomendasi langkah strategis bagi pemilik bisnis dan Manajer IT untuk melindungi organisasi dari ancaman serupa:
1. Penerapan Prinsip Zero Trust Architecture
Terapkan prinsip Zero Trust pada seluruh akses data riset, kode sumber (source code), dan dokumen strategis. Pastikan setiap akses—baik dari internal maupun mitra eksternal—selalu diverifikasi, dibatasi berdasarkan hak akses minimal (Least Privilege), dan terenkripsi.
2. Uji Kelayakan dan Vetting Mitra Eksternal (Third-Party Risk Management)
Sebelum melakukan kerja sama riset, integrasi perangkat lunak, atau alih teknologi dengan vendor atau lembaga riset eksternal, lakukan proses due diligence dan evaluasi risiko keamanan siber yang ketat untuk mengidentifikasi potensi konflik kepentingan atau keterikatan dengan pihak berisiko tinggi.
3. Perlindungan Aset Digital dengan Data Loss Prevention (DLP)
Implementasikan solusi Data Loss Prevention (DLP) dan sistem pemantauan perilaku pengguna (User and Entity Behavior Analytics - UEBA) untuk mendeteksi pergerakan data tidak wajar, seperti pengunggahan data sensitif ke repositori luar secara tidak sah.
4. Audit Keamanan Siber Berkelanjutan
Lakukan penetration testing, audit kode (code review), dan penilaian kerentanan (vulnerability assessment) secara berkala terhadap seluruh infrastruktur cloud dan aplikasi yang dikembangkan, guna memastikan tidak ada pintu belakang (backdoor) yang ditinggalkan oleh pihak luar.
Referensi Sumber Asli: Artikel ini disadur dan dianalisis berdasarkan berita resmi dari The Hacker News: MI5 Says China’s MSS Funded Research Involving 100+ U.K.-Linked Academics.
Sumber Rujukan: thehackernews.com
Tingkatkan Keamanan & Arsitektur Cloud Bisnis Anda
Kami siap membantu merancang software kustom, modernisasi infrastruktur server, dan audit keamanan sistem untuk akselerasi bisnis Anda.
Artikel Terkait Lainnya
Lihat SemuaUpdate Teknologi: China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack
Tinjauan perkembangan teknologi terbaru mengenai China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack dan dampaknya terhadap arsitektur sistem digital modern.
Update Teknologi: PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
Tinjauan perkembangan teknologi terbaru mengenai PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert dan dampaknya terhadap arsitektur sistem digital modern.
Skandal Penyadapan di OpenAI: Pelajaran Penting Keamanan Siber dan Fisik Bagi Korporat Indonesia
Seorang mantan insinyur OpenAI ditahan atas dugaan spionase industri dengan menanam alat penyadap di ruang eksekutif. Nextbyte mengulas dampaknya terhadap lanskap keamanan IT dan proteksi aset digital korporat di Indonesia.